


ModernBatterie-Energiespeichersysteme (BESS) sind keine isolierten Boxen. Es handelt sich um vernetzte Assets, die an Cloud-Überwachung, Remote-Versand und Versorgungsdienste gebunden sindNachfragereaktionPlattformen und zunehmend auch auf virtuelle Kraftwerke und Aggregatoren. Diese Konnektivität macht sie wertvoll und macht sie auch zu einem Ziel. Ein kompromittiertes Speichersystem ist nicht nur eine Datenpanne; Es handelt sich um ein physisches und finanzielles Risiko, da der Angreifer die Kontrolle über die tatsächliche Macht erlangt.Cybersicherheit für Energiespeicherist ebenso wichtig geworden wie der Brandschutz.

Warum Cybersicherheit für die Speicherung wichtig ist
Speicher steht an der Schnittstelle von IT und Betriebstechnologie (OT). DerEMS (Energiemanagementsystem) spricht mit der Cloud; DieBMS (Batteriemanagementsystem) undPCS (Stromumwandlungssystem) laufen auf Industriesteuerungen; und externe Parteien – Versorgungsunternehmen, Aggregatoren, Dienstanbieter – benötigen Zugriff. Jede Verbindung ist ein potenzieller Einstiegspunkt. Die Folgen eines Verstoßes reichen von Betriebsstörungen bis hin zum vorsätzlichen Missbrauch der gespeicherten Energie.
Die Angriffsfläche
Eine verbundeneBESSstellt viele Schnittstellen bereit:
Cloud-Überwachungs- und Analyseplattformenund ihre Web- und mobilen Apps.
FernwartungKanäle und Anbieter-Hintertüren.
APIsverlinkenVPPUndNachfragereaktionPlattformen.
Gateways und lokale ControllerÜberbrückung von OT- und IT-Netzwerken.
Firmwareauf BMS-, PCS- und EMS-Geräten.
FeldnetzwerkeAnschluss von Modulen und Sensoren.
Jedes dieser Elemente muss gesichert sein – eine Kette ist nur so stark wie ihr schwächstes Glied.
Was ein Verstoß bewirken könnte
Die Risiken sind konkret. Ein Angreifer mit Kontrollzugriff könnte Lade- und Entladezyklen manipulieren und sabotierenSpitzenrasuroderTOU-ArbitrageStrategien zu verfolgen und die Website Strafen auszusetzenGebühren verlangen. Noch schlimmer: Sie könnten versuchen, Sicherheitsgrenzen außer Kraft zu setzen, Netzdienste zu unterbrechen, eine vorzeitige Verschlechterung der Anlagen zu verursachen oder den Betrieb durch Ransomware in Geiselhaft zu nehmen. Insgesamt könnten Cyber-kompromittierte Speicher sogar den Netzbetrieb destabilisieren – weshalb die Regulierungsbehörden aufmerksam sind.
Standards und Frameworks
Mehrere Frameworks prägen die Speicher-Cybersicherheit:
IEC 62443– der führende Standard für die Sicherheit industrieller Automatisierungs- und Steuerungssysteme (OT).
NIST Cybersecurity Framework- eine von Unternehmen weithin geforderte Risikomanagementstruktur.
UL 2900-Serie- Cybersicherheitstests für Software und Firmware.
IEC 62351- Sicherheit für die Kommunikation im Energiesystem.
Plus der Sicherheits- und Verbindungsstapel:UL 9540, NFPA 855, UndIEEE 1547.
Daran orientiert sich ein glaubwürdiges Produkt, das immer häufiger von Käufern in Ausschreibungen spezifiziert wird.
Secure-by-Design-Prinzipien
Cybersicherheit lässt sich nicht anbauen. Starke Designs einbetten:
Netzwerksegmentierung- Isolierung von OT von IT und Internet.
Geringstes Privileg- Jedes Konto und Gerät erhält den erforderlichen Mindestzugriff.
Verschlüsselte Kommunikation- Schutz der Daten während der Übertragung und im Ruhezustand.
Sicherer Start und signierte Firmware- Verhinderung der Ausführung manipulierter Software.
Keine Standardanmeldeinformationen- Beseitigung der häufigsten Schwachstelle.
Umfassende Audit-Protokollierung- so ist jeder Befehl nachvollziehbar.
Hierbei handelt es sich um technische Entscheidungen, die vor der Auslieferung eines Produkts getroffen werden.
Zugangskontrolle und Identität
Wer kann Ihre Batterie befehligen? Eine starke Zugriffskontrolle bedeutet Multi-Faktor-Authentifizierung, rollenbasierte Berechtigungen und kontrollierten Anbieterzugriff – häufig über ein gehärtetes VPN oder einen Jump-Host, niemals über einen offenen Port. Der Wartungszugriff Dritter sollte protokolliert, zeitlich begrenzt und widerrufbar sein.Wartung von Batteriespeichernund Cyber Access Management müssen gemeinsam gestaltet werden.

Überwachung und Erkennung
Die Prävention wird irgendwann auf die Probe gestellt, daher ist die Erkennung wichtig. Zentralisierte Protokollierung, Anomalieerkennung bei Versandbefehlen und Überwachung durch ein Security Operations Center tragen dazu bei, Eindringlinge frühzeitig zu erkennen. Anomalien – ungewöhnliche Entladebefehle, Zugriff zu ungeraden Stunden, unerwartete Firmware-Änderungen – sind die Signale dafür, dass etwas nicht stimmt.
Firmware und Patching
Vernetzte Anlagen benötigen einen disziplinierten Patch-Lebenszyklus.Signierte Over-the-Air-UpdatesWichtig sind eine schnelle Reaktion auf veröffentlichte Schwachstellen und klare Zeitpläne für das Ende des Supports. AHersteller von kommerziellen Energiespeicherndas nicht umgehend gepatcht werden kann, setzt Kunden jahrelang ungeschützt aus.
Operative und organisatorische Maßnahmen
Technologie allein reicht nicht aus. Websites benötigen eineReaktionsplan für Vorfälle, definierte Rollen und Verträge, die die Cybersicherheitsverantwortung zwischen Eigentümer, Integrator und Anbieter zuweisen. FürMikronetzUndV2GBei Bereitstellungen, die viele Assets zusammenfassen, steigt der Einsatz – ein schwacher Knoten kann sich auf die Flotte auswirken.
Auswirkungen auf Wirtschaft und Beschaffung
Cyber-Resilienz wirkt sich auf Versicherbarkeit, Compliance und Unternehmensbeschaffung aus. Bei der BewertungKommerzielle Energiespeicherkosten pro kWh, LCOS (Levelized Cost of Storage), Batteriespeicher-ROI, UndAmortisation kommerzieller Batteriespeicher, betrachten Sie Cybersicherheit als eine Anforderung – denn ein Verstoß kann Jahre lang zunichte machenSpitzenrasuroderNachfragereaktionWert. Unternehmenskäufer werden ein unsicheres System zunehmend nicht um jeden Preis gutheißen.
Fragen, die Sie Ihrem Lieferanten stellen sollten
Fragen Sie einen InteressentenHersteller von kommerziellen Energiespeichernoderkommerzieller Anbieter von Energiespeichern: An welchen Sicherheitsstandards orientieren Sie sich (IEC 62443, NIST, UL 2900)? Wie ist OT von IT getrennt? Ist die Kommunikation verschlüsselt und die Firmware signiert? Wie und für welchen Zeitraum werden Patches bereitgestellt? Wer kann aus der Ferne auf mein System zugreifen und wird dies protokolliert? Stellen Sie ein Playbook zur Reaktion auf Vorfälle bereit? Wie lässt sich das integrieren?kommerzielle EnergiespeicheranlageUndWartung von Batteriespeichern? Vage Antworten deuten auf einen Anbieter hin, der Cyber nicht ernst genommen hat. Bestätigen Sie außerdem, wie das System die Einhaltung der Sicherheitsvorschriften unterstützt (UL 9540, NFPA 855, IEC 62619), ohne unsichere Verknüpfungen für den Fernzugriff zu erstellen.
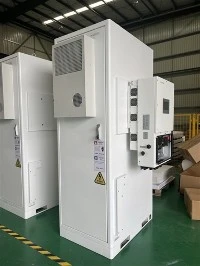
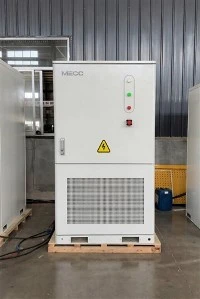
Flüssigkeitsgekühlter 125 kW 261 kWh Lithium-Batterie-Energiespeicherschrank
Der IP54-geschützte All-in-One-Solarenergiespeicherschrank ist eine leistungsstarke, integrierte Energielösung, die für gewerbliche, industrielle und großtechnische Solaranwendungen im Freien entwickelt wurde. Es integriert ein 125-kW-Stromumwandlungssystem (PCS), eine 261-kWh-Lithium-Eisenphosphat-Batteriebank (LiFePO4), ein fortschrittliches Flüssigkeitskühlsystem und ein intelligentes Batteriemanagementsystem (BMS) in einem einzigen Schrank mit wetterfestem IP54-Schutz. Entwickelt, um rauen Außenumgebungen standzuhalten und gleichzeitig eine effiziente Energieumwandlung und -speicherung zu ermöglichen, unterstützt es die Absorption von Sonnenenergie, Spitzenausgleich, Lastverlagerung, Netzhilfsdienste und Notstromversorgung. Es eignet sich ideal für Solarparks im Versorgungsmaßstab, Industrieparks, große Gewerbekomplexe und abgelegene Mikronetze und bietet eine zuverlässige, platzsparende und wartungsarme Lösung für die groß angelegte Integration erneuerbarer Energien.
